با افزایش حجم ترافیک شبکه، گسترش سرویس های ابری و پیچیده تر شدن حملات سایبری، سازمان های بزرگ و مراکز داده به تجهیزاتی نیاز دارند که بتوانند حجم بالایی از ترافیک را بدون ایجاد گلوگاه پردازش کنند و هم زمان قابلیت های پیشرفته امنیتی را در اختیار مدیران شبکه قرار دهند.
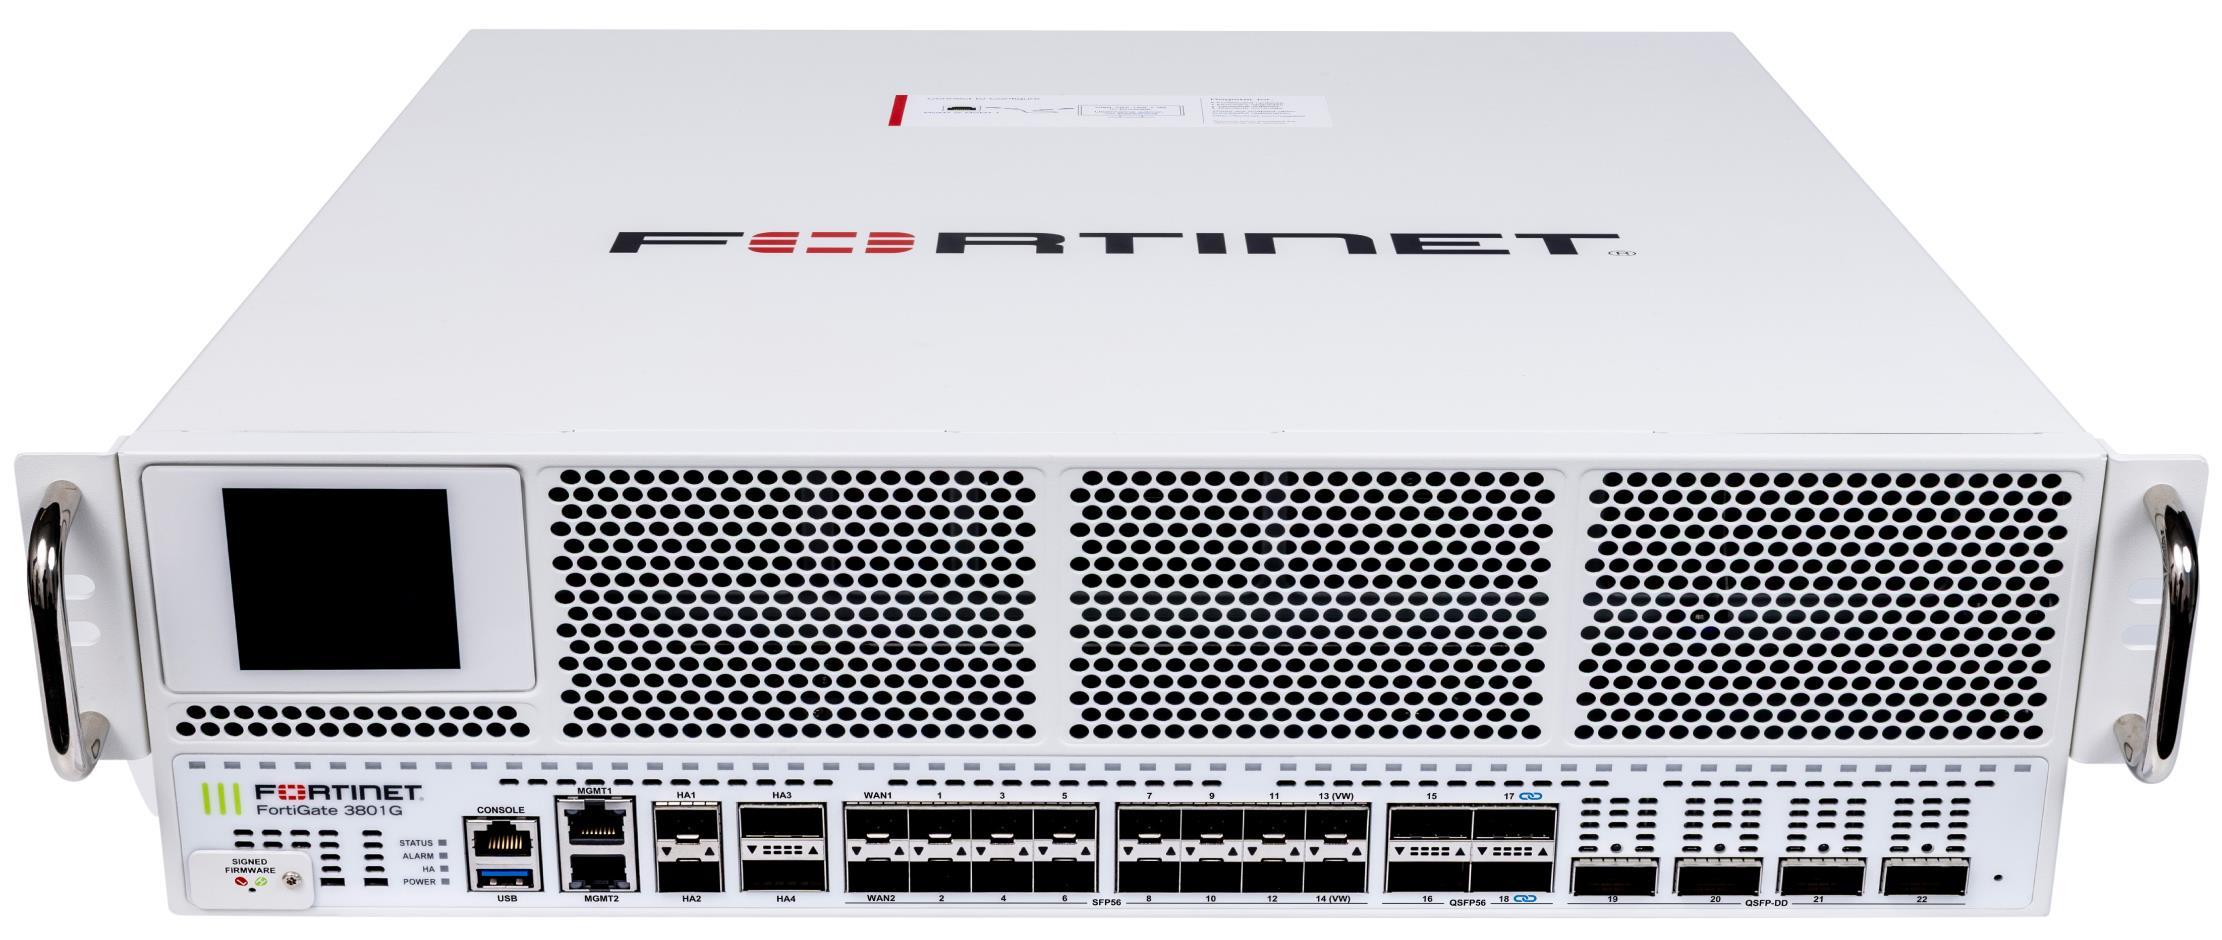
فایروال FortiGate 3800G از محصولات پرظرفیت شرکت Fortinet است که ترکیبی از توان پردازشی بالا، شتاب دهنده های سخت افزاری اختصاصی و سرویس های امنیتی FortiGuard را ارائه می دهد. این دستگاه با پشتیبانی از رابط های 400 گیگابیتی، پردازنده های NP7 و CP10 و معماری Fortinet Security Fabric، برای شبکه های سازمانی، دیتاسنترها، زیرساخت های ابری و ارائه دهندگان خدمات ارتباطی طراحی شده است.
طبق دیتاشیت رسمی، توان عملیاتی فایروال تا 795 گیگابیت بر ثانیه و توان پردازش تهدیدات تا 200 گیگابیت بر ثانیه است.
مهم ترین معیار در انتخاب فایروال مراکز داده، عملکرد آن هنگام فعال بودن قابلیت های امنیتی است. ظرفیت های زیر بر اساس آزمایش های اعلام شده توسط سازنده هستند:
|
شاخص |
مقدار |
|
Firewall Throughput |
795 Gbps |
|
IPS Throughput |
250 Gbps |
|
NGFW Throughput |
210 Gbps |
|
Threat Protection |
200 Gbps |
|
IPsec VPN Throughput |
210 Gbps |
|
SSL Inspection Throughput |
120 Gbps |
|
Application Control |
315 Gbps |
|
Firewall Latency |
3.53 µs |
|
Packet Processing |
679.5 Mpps |
|
Concurrent TCP Sessions |
200 میلیون / 450 میلیون با Hyperscale |
|
New TCP Sessions per Second |
1.11 میلیون / 7 میلیون با Hyperscale |
|
Firewall Policies |
400,000 |
|
Gateway-to-Gateway IPsec Tunnels |
40,000 |
|
Client-to-Gateway IPsec Tunnels |
200,000 |
|
VDOM (پیش فرض / حداکثر) |
10 / 500 |
|
ارتفاع رک |
3U |
نکته: تمام ارقام عملکردی مقادیر «تا سقف» هستند و با نوع ترافیک، اندازه بسته ها، پیکربندی و قابلیت های امنیتی فعال تغییر می کنند. ارقام بالاتر نشست ها به لایسنس Hyperscale Firewall نیاز دارند.
فورتی نت برای پردازش پرظرفیت ترافیک و قابلیت های امنیتی از پردازنده های اختصاصی SPU استفاده می کند. در این سری دو خانواده NP7 و CP10 وظایف مکمل دارند.
NP7 عملیات مرتبط با فایروال Hyperscale، ایجاد سریع نشست، پردازش VPN و VXLAN، ثبت لاگ سخت افزاری و مدیریت جریان های حجیم داده را شتاب می دهد. این ویژگی در محیط های دارای تعداد زیاد ارتباطات هم زمان اهمیت دارد.
CP10 شتاب دهی عملیات پرهزینه امنیتی، از جمله رمزگشایی SSL/TLS و TLS 1.3، شناسایی الگوها، مراحل اولیه بازرسی IPS، همبستگی امضاها، پردازش آنتی ویروس و شناسایی برنامه ها را انجام می دهد.
تنوع رابط ها امکان طراحی ارتباطات پرظرفیت میان تجهیزات Core، مراکز داده و زیرساخت های ارتباطی را فراهم می کند.
|
نوع رابط |
تعداد |
|
400GE QSFP-DD |
4 |
|
200GE QSFP56 |
6 |
|
50GE SFP56 |
18 |
|
10GE/GE RJ45 Management |
2 |
|
USB |
1 |
|
Console |
1 |
درگاه های 50GE از سرعت های سازگار 25GE، 10GE و GE و درگاه های 400GE از 200GE، 100GE و 40GE نیز پشتیبانی می کنند. سرعت عملی هر لینک به ماژول، کابل و تجهیز مقابل بستگی دارد.
سرویس IPS برای شناسایی و مهار حملات شبکه و سوءاستفاده از آسیب پذیری ها کاربرد دارد. توان عملیاتی IPS این دستگاه تا 250 گیگابیت بر ثانیه اعلام شده است. قابلیت Virtual Patching می تواند برای برخی آسیب پذیری ها تا زمان نصب اصلاحیه اصلی، حفاظت مکمل ایجاد کند.
سرویس های FortiGuard از آنتی ویروس، Sandboxing و مکانیزم های مبتنی بر AI/ML برای تحلیل فایل ها و تهدیدات شناخته شده و ناشناخته بهره می برند. دسترسی به هر سرویس بسته به اشتراک خریداری شده متفاوت است.
DNS Filtering و Web Filtering برای کنترل دسترسی به دامنه ها و نشانی های مخرب، سایت های فیشینگ و برخی زیرساخت های فرماندهی و کنترل بدافزارها به کار می روند.
FortiGate 3800G بازرسی SSL/TLS را با توان عملیاتی اعلام شده تا 120 گیگابیت بر ثانیه ارائه می کند. پیاده سازی آن نیازمند طراحی مناسب، مدیریت گواهی ها و رعایت سیاست های حریم خصوصی سازمان است.
در سناریوهای بسیار پرظرفیت، لایسنس Hyperscale Firewall با استفاده از NP7 امکان افزایش ظرفیت نشست ها و شتاب دهی سخت افزاری برخی عملیات CGNAT، NAT، ایجاد نشست و ثبت لاگ را فراهم می کند.
|
شاخص |
استاندارد / Hyperscale |
|
Concurrent Sessions |
200 میلیون / 450 میلیون |
|
New Sessions per Second |
1.11 میلیون / 7 میلیون |
Secure SD-WAN انتخاب و مدیریت مسیرهای WAN را با سیاست های امنیتی یکپارچه می کند. این ویژگی در سازمان های چندسایتی و محیط های ابری کاربرد دارد. همچنین توان عملیاتی اعلام شده IPsec VPN دستگاه تا 210 گیگابیت بر ثانیه است.
پورت های 400 گیگابیتی و ظرفیت بالای نشست ها این سری را برای طراحی لبه و بخش های پرظرفیت مراکز داده قابل بررسی می کنند؛ انتخاب نهایی مستلزم ظرفیت سنجی الگوی ترافیک واقعی است.
قابلیت های CGNAT، IPsec پرظرفیت و گزینه های مرتبط با 4G و 5G، از جمله NAT64/DNS64 و بازرسی GTP-U، برای زیرساخت های ارتباطی کاربرد دارند.
پشتیبانی از Segmentation و VXLAN امکان کنترل ارتباطات میان نواحی فیزیکی و مجازی شبکه و کمک به محدودسازی حرکت جانبی مهاجمان را فراهم می کند.
|
مدل |
فضای ذخیره سازی / منبع تغذیه |
|
FortiGate 3800G |
بدون SSD داخلی / AC |
|
FortiGate 3800G-DC |
بدون SSD داخلی / DC |
|
FortiGate 3801G |
دو SSD هرکدام 1.92TB / AC |
|
FortiGate 3801G-DC |
دو SSD هرکدام 1.92TB / DC |
تفاوت اصلی در وجود حافظه ذخیره سازی داخلی در 3801G و نوع منبع تغذیه AC یا DC است؛ انتخاب مدل باید بر اساس نیاز ثبت لاگ و زیرساخت برق دیتاسنتر انجام شود.
این سری با ارتفاع 3U، تغذیه افزونه 2+2 و قابلیت تعویض منبع تغذیه و فن در زمان روشن بودن دستگاه طراحی شده است. مصرف متوسط و حداکثر به ترتیب 1496 و 1950 وات اعلام شده اند. TPM به حفاظت سخت افزاری کلیدها کمک می کند و ماژول مستقل FortiSentry یکپارچگی فایل های سیستمی FortiOS را پایش می کند.
هزینه نهایی به مدل 3800G یا 3801G، نوع تغذیه، مدت و سطح FortiCare، بسته سرویس های FortiGuard، لایسنس Hyperscale، ماژول های ارتباطی و هزینه استقرار و پشتیبانی بستگی دارد. پیش از خرید، نیازهای IPS، آنتی ویروس، DNS Filtering، DLP و حفاظت OT باید با اقلام دقیق سفارش تطبیق داده شوند.
FortiGate 3800G فایروالی پرظرفیت برای دیتاسنترها و زیرساخت های ارتباطی است که رابط های 400GE، شتاب دهنده های NP7 و CP10 و NGFW تا 210 گیگابیت بر ثانیه را ارائه می دهد. انتخاب مدل و لایسنس باید بر اساس حجم واقعی ترافیک، معماری شبکه، الزامات ثبت لاگ و قابلیت های امنیتی موردنیاز صورت گیرد.